Una mañana cualquiera en el SOC
Abres el panel de vulnerabilidades y esto es lo que ves:
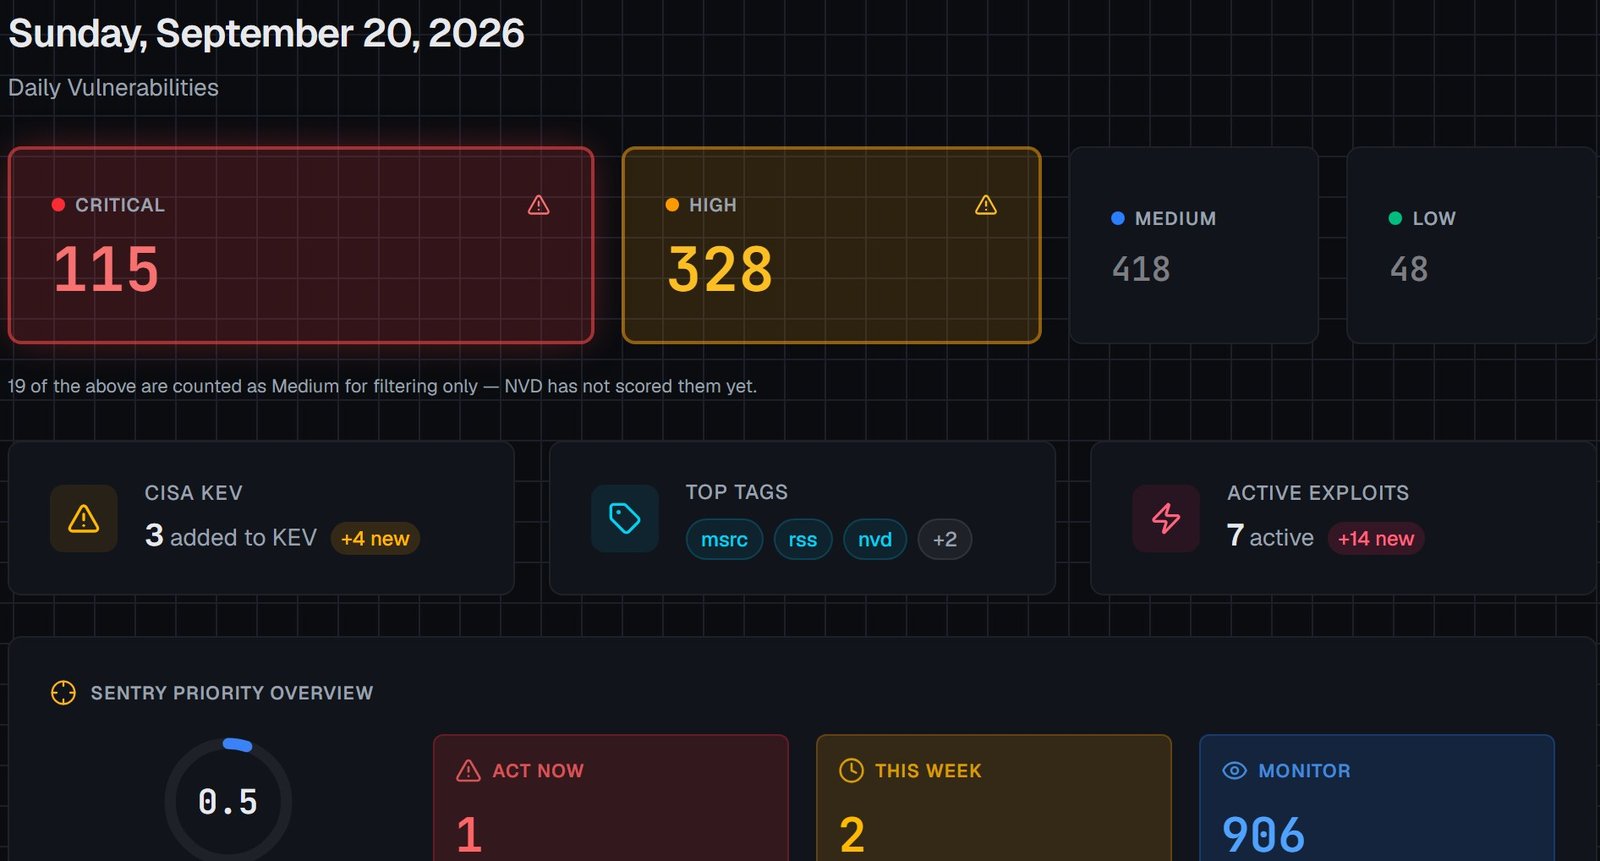
El panel diario de Sentry en una captura del 20 de septiembre de 2026: 115 críticas, 328 altas, 418 medias y 48 bajas.
115 críticas. 328 altas. Si tu criterio es CVSS, tienes 443 cosas que atender antes del mediodía. Ningún equipo lo hace. Lo que ocurre en la práctica es que alguien elige por intuición, por el producto que conoce mejor o por lo que salió anoche en redes.
Y en el comité, el CISO hace la pregunta de siempre: "¿estamos expuestos, y qué hacemos hoy?" La respuesta honesta suele ser “depende de a quién le preguntes”.
El problema no es la falta de datos. Es que todo llega con la misma urgencia.
El mismo día, con otro criterio
Mira la parte baja de esa misma captura:
- Act Now: 1
- This Week: 2
- Monitor: 906
No es que las otras 906 no importen. Es que hoy no compiten por la atención de tu equipo. El propio panel marca 7 exploits activos y 3 entradas nuevas en el catálogo CISA KEV: esas son las que tienen a alguien explotándolas ahora mismo, no las que suenan graves en el papel.
Ese es el trabajo de Sentry. Cada mañana responde una sola pregunta: de todo lo publicado anoche, ¿qué tengo que parchear hoy?
Cómo decide (para quien lidera el SOC)
Sentry junta información de 14 fuentes (entre ellas MSRC, NVD, CISA KEV, GitHub Advisories, Exploit-DB, ZDI, CERT-EU y EPSS), elimina duplicados y le da a cada amenaza un Sentry Priority Score de 0 a 10. No lo decide un solo dato. Lo deciden cinco señales:
| Señal | La pregunta que responde | Puntos |
|---|---|---|
| CISA KEV | ¿Ya la están explotando en el mundo real? | +2.0 |
| Exploit público | ¿Existe una prueba de concepto o un exploit? | +2.0 |
| EPSS | ¿Qué tan probable es que la exploten en los próximos 30 días? | hasta +2.0 |
| Recencia | ¿Es reciente o ya lleva tiempo publicada? | hasta +2.0 |
| CVSS crítico | ¿El daño potencial es el máximo? | +2.0 |
El resultado cae en una de tres colas, cada una con una instrucción operativa:
- Act Now (8 a 10): parcheo inmediato.
- This Week (5 a 7.9): se planifica dentro de la semana.
- Monitor (0 a 4.9): se revisa en el siguiente ciclo.
Así se acaba la discusión de “¿este 7.8 es más urgente que aquel 8.1?”. Si está en KEV, tiene exploit y es reciente, sube. Si no, baja.
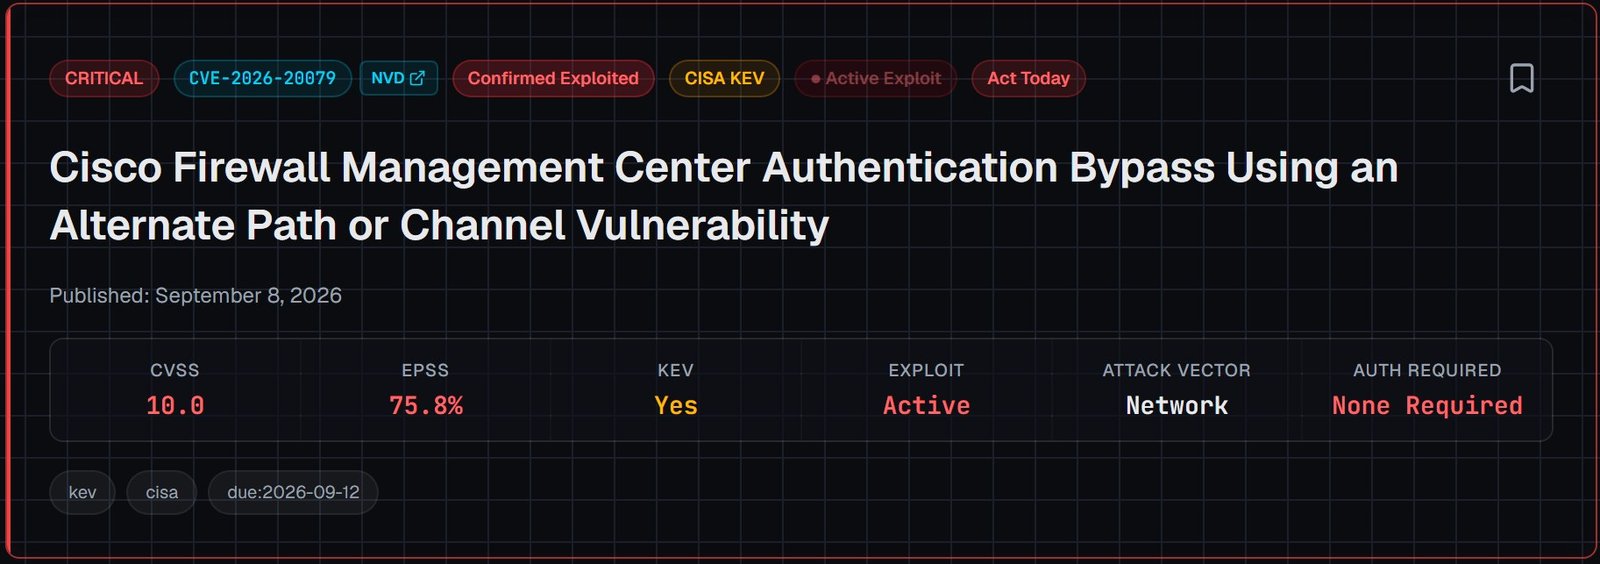
Una amenaza que no necesita debate: CVSS 10.0, EPSS de 75.8%, en CISA KEV, con exploit activo, por red y sin autenticación.
Del dato a la acción: los primeros 15 minutos del turno
La cola prioriza. Lo que viene después evita que el analista tenga que empezar de cero con cada CVE:
- Abre Act Now. Cada amenaza trae su ficha con CVSS, EPSS, KEV, estado de explotación, vector de ataque y si requiere autenticación, sin leer un párrafo.
- Cambia a la pestaña Hunt. Sentry genera consultas KQL según el contexto de la amenaza, listas para Sentinel o Defender XDR, con un botón de copia.
- Sigue el SOC Playbook. Pasos ordenados: alcance, escalamiento, hunting, identificación, parcheo, detección y cierre. Si hay KEV o explotación activa, los pasos se marcan como urgentes.
- Aplica las contramedidas D3FEND. Cada amenaza se mapea a acciones de tipo Harden, Detect, Isolate, Deceive o Evict, para que el CVE termine en una tarea concreta y no en un aviso.
- Muévela en el Kanban. Cinco estados (New, Triaged, Mitigating, Patched, Ignored) y exportación de tickets a Jira, ServiceNow o GitHub Issues.
Y para que el ruido no vuelva por la puerta de atrás, las Watchlists filtran por los vendors, productos o palabras clave de tu entorno, con severidad mínima y modo solo-KEV.
Del riesgo a la decisión (para quien responde ante el comité)
El CISO no necesita la lista. Necesita poder decir qué se decidió, por qué y con qué evidencia:
- ¿Esto me afecta a mí? Al conectar un tenant de Azure, Sentry cruza las amenazas con los activos reales y no solo con nombres de producto.
- ¿Cómo se lo cuento al comité? El Executive Report resume la postura en KPIs y un texto narrativo, se descarga en PDF, se comparte con un enlace de solo lectura con vencimiento y puede llevar el nombre y el logo de tu empresa.
- ¿Qué hacemos con lo que no vamos a parchear? Cada decisión de no remediar queda con su justificación de cumplimiento, y todo se puede exportar para auditoría.
- ¿Vamos mejor o peor que el mes pasado? Los snapshots históricos permiten ver la tendencia y reabrir un reporte tal como estaba en una fecha anterior.
- ¿Y si gestiono varios clientes? El modelo multi-tenant tiene aislamiento estricto: ni siquiera un administrador ve datos de otro tenant.
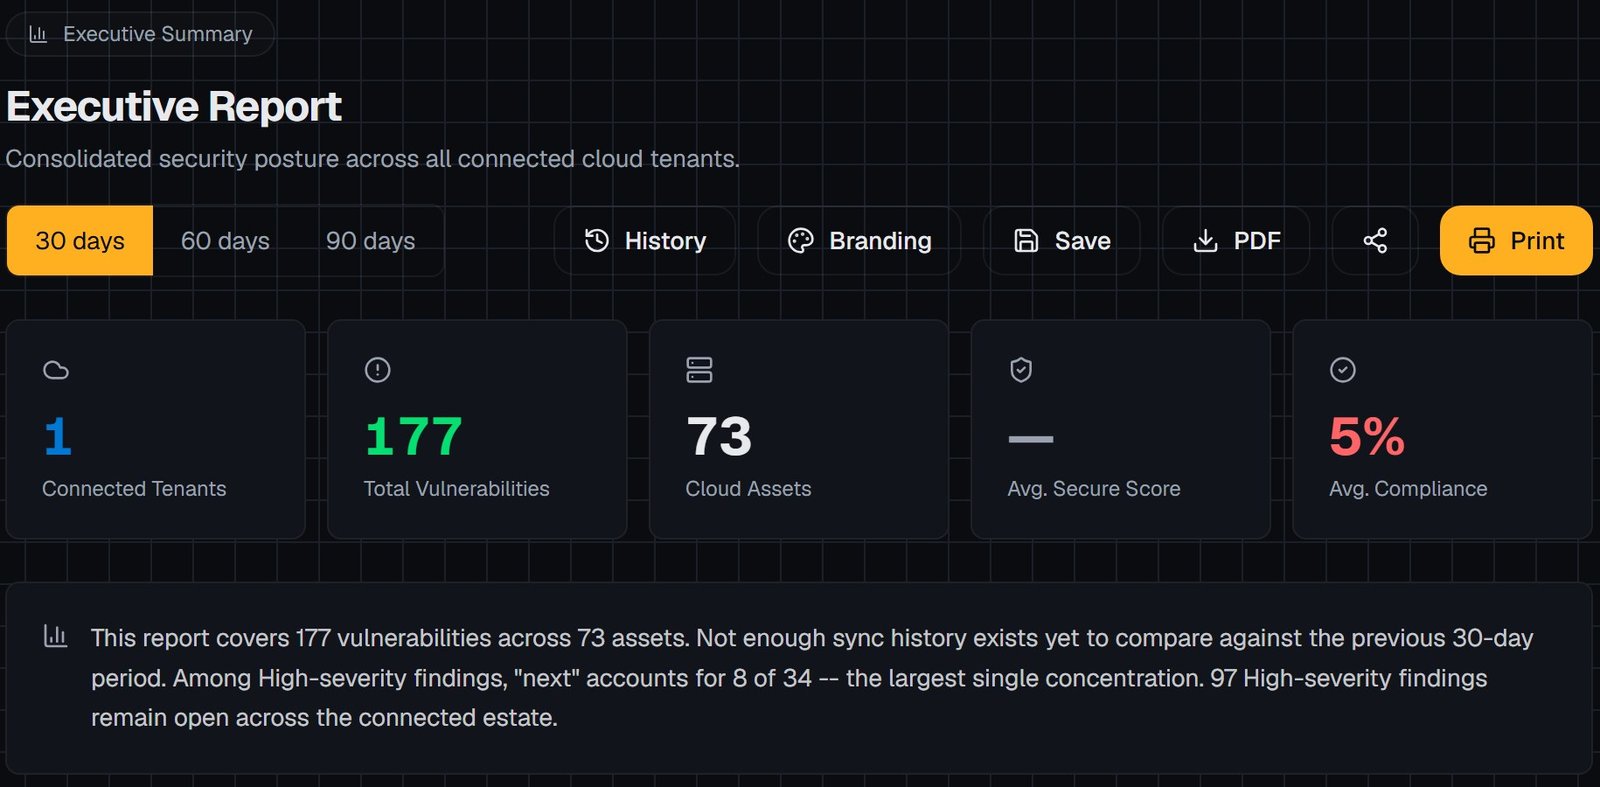
El Executive Report: KPIs de la postura, un resumen narrativo construido a partir de los datos y acciones para exportar o compartir.
Cómo llegué a un reporte que resiste las preguntas de un stakeholder, con sus errores incluidos, está en Sentry en septiembre.
Lo que Sentry no es
Vale la pena decirlo con claridad:
- No reemplaza a tu EDR, a tu gestor de parches ni a tu escáner de vulnerabilidades. Es una capa de priorización que decide hacia dónde mirar primero.
- Un score es criterio, no un oráculo. EPSS es una probabilidad, no una certeza. Por eso cada señal se muestra por separado y no solo el número final.
- El texto generado con IA es narrativa de apoyo. Cuando está activo ayuda a leer, pero no es la fuente de ningún dato técnico: esos salen de los campos de las fuentes.
Cómo empezar en 15 minutos
- Entra a sentry.d3fend.me con tu cuenta de Microsoft, GitHub o Google.
- Crea una watchlist con los productos de tu entorno y activa el modo solo-KEV.
- Revisa Act Now y This Week, y abre una ficha para ver el Hunt y el Playbook.
- Si quieres saber qué te afecta de verdad, conecta un tenant de Azure.
Bajo el capó
Un pipeline asíncrono en Python recolecta las 14 fuentes, correlaciona, mapea a MITRE ATT&CK y D3FEND, calcula el score y publica el resultado; un dashboard en Next.js lo presenta. Corre cada 4 horas por defecto.
Para ver cómo ha evolucionado desde esta presentación, lee Sentry en septiembre: IA local, Executive Report y lo que aprendí verificando contra producción.
Puedes ver la instancia en vivo o el repositorio en GitHub.